תקציר
- הדפסה מאובטחת שומרת את המסמך בתור מוגן ומשחררת אותו רק לאחר שהמשתמש מזדהה ליד המדפסת באמצעות קוד אישי, כרטיס עובד, RFID או זיהוי ביומטרי.
- מערכת ארגונית מלאה שונה מהגנת PIN בסיסית במדפסת: היא מנהלת תור מרכזי, תומכת בשחרור ממדפסות שונות ומתעדת את פעילות ההדפסה.
- הגנה יעילה כוללת הצפנת נתונים בתעבורה, אימות משתמשים, מחיקה אוטומטית של עבודות שלא נאספו, עדכוני תוכנה ומעקב אחר פעולות חריגות.
- הטמעה נכונה מפחיתה חשיפה של מידע רגיש, מונעת הדפסות כפולות ומצמצמת מסמכים שנשארים ללא השגחה במרכזי הדפסה משותפים.
הדפסה מאובטחת לעסקים: הגנה על מסמכים לאורך כל תהליך ההדפסה
הדפסה מאובטחת סוגרת נקודת תורפה שנשארת לעיתים מחוץ למערך אבטחת המידע הארגוני. מסמך יכול להיות מוגן במחשב, במערכת הארגונית ובדואר האלקטרוני, אך להיחשף ברגע שהוא מודפס ונשאר על מגש הפלט של מדפסת משותפת.
מערכת הדפסה מאובטחת מונעת את החשיפה באמצעות שינוי פשוט בתהליך: העבודה אינה מודפסת מיד. היא נשמרת בתור מוגן עד שהמשתמש מגיע למדפסת, מזדהה ורק אז משחרר אותה.
הצורך בולט במיוחד בקליניקות, במשרדי עורכי דין ורואי חשבון, בבנקים, בחברות ביטוח ובגופים ממשלתיים. עם זאת, כל ארגון שמדפיס נתוני עובדים, מסמכי לקוחות, מידע עסקי פנימי או חומר מקצועי חסוי נדרש לשלוט גם בערוץ ההדפסה.
כיצד פועלת הדפסת מסמכים מאובטחת
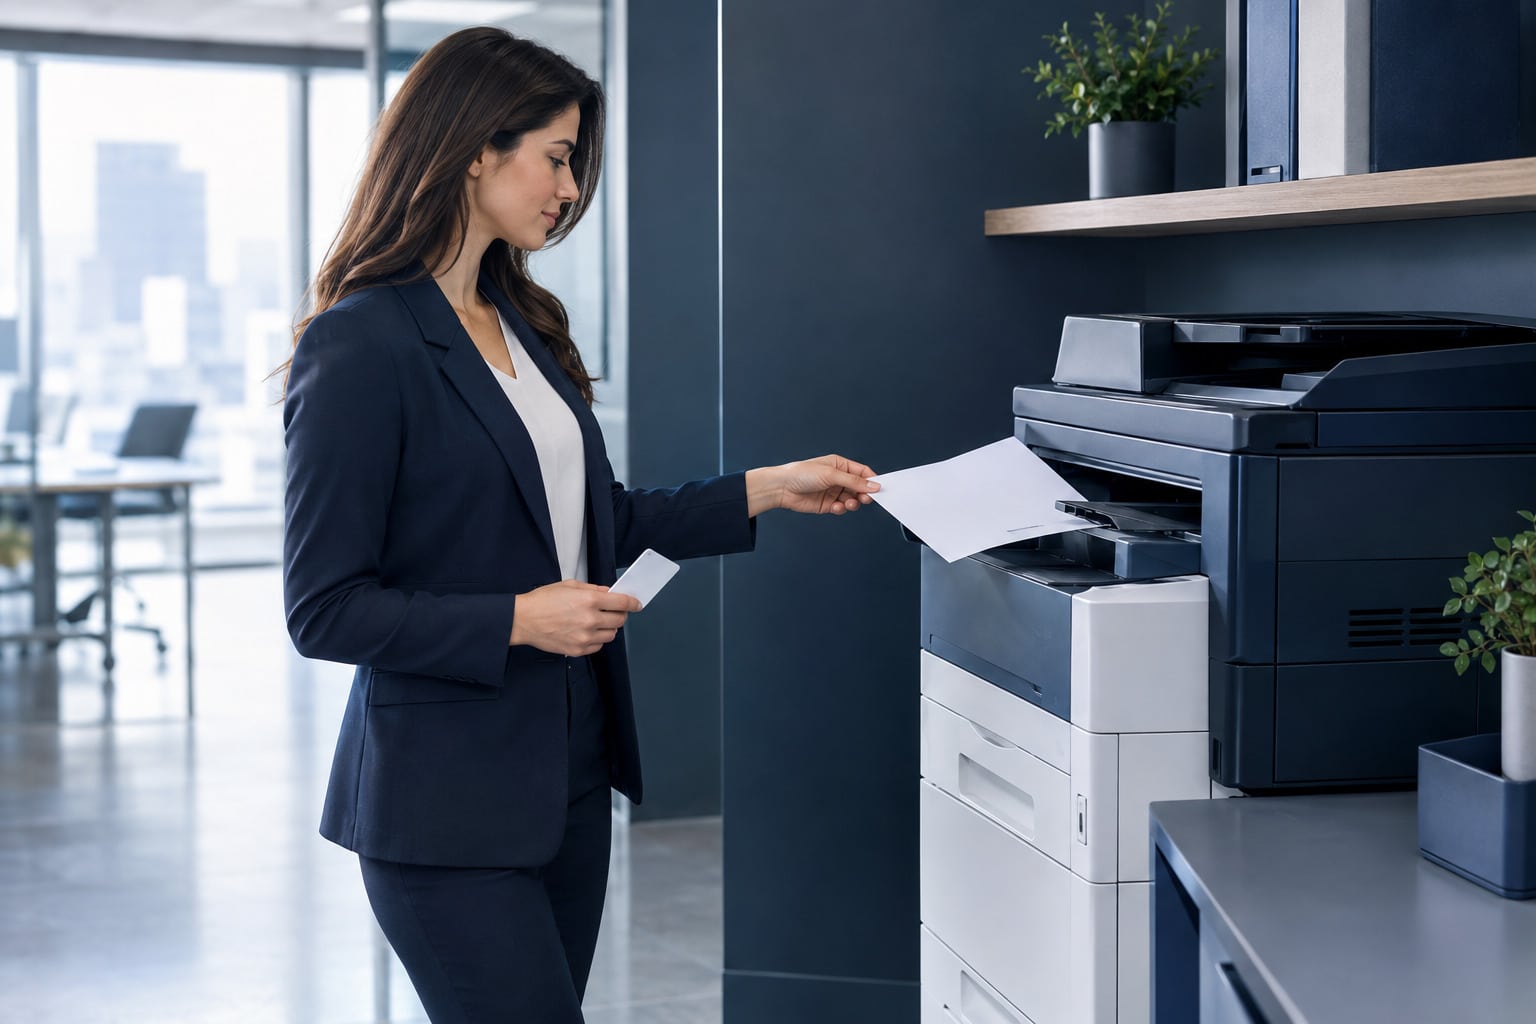
המודל המקובל נקרא Pull Printing, כלומר הדפסה במשיכה. במקום לשלוח מסמך ישירות למדפסת מסוימת, המשתמש שולח אותו לתור הדפסה וירטואלי. העבודה נשמרת במצב המתנה ואינה מופיעה במגש הפלט עד להשלמת האימות.
ליד המדפסת המשתמש מזדהה באמצעות קוד PIN, כרטיס עובד, כרטיס קרבה מסוג RFID, כרטיס בעל פס מגנטי או אמצעי ביומטרי. לאחר הזיהוי מוצגות העבודות שהמשתמש רשאי לשחרר. כך נוצרת התאמה בין שולח המסמך לבין האדם שאוסף אותו בפועל.
במערכות Follow-Me Printing, המכונות גם הדפסת עקוב אחריי, אין תלות במדפסת יחידה. אפשר לשלוח את העבודה לתור המרכזי ולשחרר אותה מכל מדפסת תואמת בארגון. אם מדפסת אינה זמינה, המשתמש יכול לעבור למכשיר אחר בלי לשלוח מחדש את המסמך ובלי ליצור עותקים כפולים.
המערכת יכולה גם למחוק באופן אוטומטי עבודות שלא שוחררו בתוך פרק הזמן שהוגדר במדיניות הארגונית. פעולה זו מונעת הצטברות של מסמכים ישנים בתור ומפחיתה את הסיכון שמידע יישאר במערכת ללא צורך.
הסיכונים שנוצרים בהדפסה רגילה
הסיכון הגלוי ביותר הוא מסמך שנשכח במדפסת. במרכז הדפסה משותף יכולים לעבור עובדים ממחלקות שונות, ספקים, אורחים ואנשי תחזוקה. תלוש, חוזה, חוות דעת רפואית או דוח פנימי עלולים להיחשף גם בלי ניסיון מכוון להשיג את המידע.

סיכון נוסף נובע מגישה בלתי מורשית למדפסות רשת. מדפסת ארגונית מחוברת למערכות המחשוב ומקבלת עבודות ממשתמשים רבים. הרשאות חלשות, חשבונות שאינם מנוהלים ומכשירים ישנים שלא עודכנו עלולים להרחיב את אפשרויות הגישה למידע.
גם הנתונים בדרכם למדפסת דורשים הגנה. עבודת הדפסה עוברת מהמחשב דרך הרשת אל התור או אל המכשיר. ללא הצפנת התעבורה, הנתונים עלולים להיחשף בזמן השידור. הסיכון משמעותי במיוחד ברשתות אלחוטיות ובסביבות שבהן מכשירים רבים חולקים את אותה תשתית.
קיים גם קושי של בקרה בדיעבד. בהדפסה ישירה קשה לקבוע מי שלח מסמך, מתי הוא הודפס, באיזה מכשיר ומי אסף אותו. ללא רישום מסודר אי אפשר לחקור אירוע באופן מלא, לזהות דפוס חריג או לבדוק אם מדיניות ההרשאות נאכפת.
מדפסת משולבת היא חלק ממערך המידע הארגוני
מדפסות משולבות אינן מכשירי פלט בלבד. הן סורקות מסמכים, שולחות קבצים בדואר אלקטרוני, ניגשות לספריות ארגוניות ומתחברות לרשת. בחלק מהתצורות הן גם שומרות עבודות ונתונים לצורך עיבוד, ולכן יש לנהל אותן כנכסי מחשוב לכל דבר.
המשמעות היא שאבטחת מסמכים אינה מסתיימת בהזדהות ליד מגש הפלט. יש להגן על התקשורת, לנהל הרשאות, לעדכן את תוכנת המכשיר ולעקוב אחר פעילות. מדפסת ישנה עם פרצות שלא תוקנו עלולה להישאר נקודת כניסה חלשה גם אם העובדים מקפידים לא להשאיר מסמכים מודפסים.
בארגון שבו המדפסות מתחברות לדואר אלקטרוני ולספריות מסמכים, הבדיקה צריכה לכלול גם את פעולות הסריקה והשליחה. הרשאה להדפיס אינה מהווה בהכרח הרשאה לסרוק חומר רגיש או לשלוח אותו ליעד חיצוני. ההפרדה בין הפעולות צריכה להשתקף במדיניות ובמערכת ההרשאות.
ההבדל בין קוד PIN במדפסת למערכת ארגונית מלאה
המונח הדפסה מאובטחת מתאר שתי רמות שונות של הגנה. הבחירה ביניהן צריכה להתבסס על מבנה הארגון, מספר המדפסות, רגישות המידע והצורך בתיעוד ובניהול מרכזי.
הגנה בסיסית ברמת המכשיר
בחלק מהמדפסות וממנהלי ההתקנים אפשר להצמיד קוד PIN לעבודת הדפסה. המסמך נשמר במכשיר מסוים ומשתחרר לאחר הקלדת הקוד בלוח הבקרה. התהליך מונע מהמסמך לצאת לפני שהשולח מגיע למדפסת ומתאים לסביבה מצומצמת שבה מספר המשתמשים והמכשירים מוגבל.
עם זאת, ההגנה קשורה בדרך כלל למדפסת שאליה נשלחה העבודה. היא אינה יוצרת בהכרח תור ארגוני משותף, אינה מאפשרת תמיד מעבר למכשיר חלופי ואינה מספקת את אותה רמת בקרה מרכזית. גם איכות רישום הפעולות תלויה ביכולות המכשיר ובאופן הגדרתו.
מערכת Pull Printing ארגונית
מערכת ארגונית מנהלת את העבודות בתור מרכזי ומקשרת אותן לזהות המשתמש. היא יכולה להשתלב עם כרטיסי עובד קיימים, עם אמצעי RFID ועם מערכות ניהול זהויות והרשאות. המשתמש מזדהה במדפסת תואמת ורואה רק את העבודות המשויכות אליו.
מערכות מסוג זה תומכות בדרך כלל בניהול אחיד של מדפסות רבות, בשחרור עבודה ממכשירים חלופיים וברישום ביקורת. SafeCom מבית Nuance היא דוגמה למערכת שמנהלת תורי הדפסה ומגבילה את שחרור העבודות למשתמשים מורשים.
הפער בין שתי הרמות מהותי. קוד מקומי מטפל בעיקר ברגע השחרור ממדפסת מסוימת, ואילו מערכת ארגונית מנהלת את התהליך כולו: קבלת העבודה, שמירתה, זיהוי המשתמש, בחירת המכשיר, תיעוד הפעולה ומחיקת עבודות שלא נדרשו.
בחירת שיטת ההזדהות המתאימה
אפשר לבחור בין כמה אמצעי אימות, ולעיתים לשלב ביניהם. ההחלטה צריכה להתחשב באמצעי הזיהוי שכבר נמצאים בארגון, בתמיכת המדפסות וברמת הבקרה הנדרשת.

- קוד PIN אישי מאפשר למשתמש לשחרר עבודה באמצעות הקלדה בלוח המדפסת. יש להקצות קודים אישיים ולא קוד משותף למחלקה, משום שקוד משותף אינו מזהה מי ביצע את הפעולה.
- כרטיס עובד קיים יכול לשמש גם להדפסה אם המערכת והקוראים תומכים בו. כך הזיהוי ליד המדפסת מתחבר לזהות הארגונית שכבר משמשת את העובד.
- כרטיס קרבה מסוג RFID מאפשר הזדהות באמצעות הצמדת הכרטיס לקורא. הוא מתאים במיוחד לארגונים שבהם העובדים כבר נושאים כרטיסי גישה תואמים.
- כרטיס בעל פס מגנטי מצריך קורא מתאים ויכול להשתלב במערך כרטיסים קיים, בהתאם לתשתית הארגונית.
- זיהוי ביומטרי מוסיף שכבת אימות שקשה לזייף. לפני הטמעתו יש לוודא שהציוד, המערכת ומדיניות הארגון מתאימים לשיטה זו.
אמצעי ההזדהות לבדו אינו קובע את רמת האבטחה. מערכת עם כרטיס מתקדם אך ללא הצפנת תעבורה, עדכוני תוכנה או ניהול הרשאות מסודר עדיין משאירה פערים. יש לבחון את כל מסלול המסמך ולא רק את הפעולה ליד המדפסת.
שכבות ההגנה הנדרשות במערכת ארגונית
הדפסה מאובטחת בארגון נשענת על כמה שכבות שפועלות יחד. אם אחת מהן חסרה, המסמך עלול להיות מוגן בנקודה אחת ולהיחשף בנקודה אחרת.
- העבודה נשלחת לתור מוגן במקום לצאת מיד למדפסת.
- הנתונים מוצפנים בזמן העברתם מהמחשב אל מערכת ההדפסה ואל המכשיר.
- זהות המשתמש נבדקת לפני הצגת העבודות ולפני שחרורן.
- ההרשאות קובעות אילו משתמשים רשאים להדפיס ובאילו מכשירים.
- המערכת מתעדת מי הדפיס, מתי בוצעה הפעולה, איזו עבודה שוחררה ובאיזו מדפסת.
- עבודות שלא נאספו נמחקות אוטומטית בהתאם למדיניות שנקבעה.
- המדפסות והתוכנות מתעדכנות כדי לצמצם חשיפה לפרצות מוכרות.
במערך מתקדם רצוי לחבר את פתרון ההדפסה למערכת ניהול הזהויות וההרשאות, IAM. החיבור מאפשר לעדכן את הרשאות ההדפסה בהתאם למעמד המשתמש בארגון. כשעובד עובר תפקיד או מסיים את עבודתו, השינוי בזהות הארגונית יכול לחול גם על הגישה למדפסות ולתורי ההדפסה.
התיעוד מאפשר לזהות פעילות חריגה ולבדוק אירועים. לדוגמה, אפשר לבחון ריבוי עבודות ממשתמש מסוים, שימוש במכשיר שאינו תואם להרשאות או ניסיונות שחרור שנכשלו. כדי שהתיעוד יהיה שימושי, יש לקבוע מי רשאי לצפות בו וכיצד הוא משתלב בתהליכי הניטור הארגוניים.
רגולציה, תקנים ומדיניות פנימית
דרישות הגנה על מידע אינן נעצרות כשהמידע עובר מהמסך לנייר. ה-GDPR, תקני ISO רלוונטיים ודרישות פרטיות החלות על הארגון עשויים לחייב שליטה גם במסמכים מודפסים. הדרישה המדויקת תלויה בסוג המידע, בתחום הפעילות ובמסגרת התקינה שהארגון מחויב לה.

מערכת ההדפסה צריכה להשתלב במדיניות אבטחת המידע ולא לפעול כמנגנון נפרד. המדיניות צריכה להגדיר מי רשאי להדפיס מידע רגיש, באילו מדפסות, כיצד מתבצע האימות, כמה זמן נשמרת עבודה בתור ואילו פעולות מתועדות.
תיעוד מסודר תומך בביקורות ובבדיקת אירועים, אך אינו מחליף מדיניות. אם כל המשתמשים חולקים אותו קוד או יכולים לשחרר עבודות של אחרים, עצם קיומו של יומן אינו מונע חשיפה. הזיהוי חייב להיות אישי וההרשאות צריכות להתאים לתפקיד.
גם מסמכים שכבר הודפסו דורשים כללי טיפול. פתרון Pull Printing מבטיח שהאדם המורשה יהיה נוכח ברגע ההדפסה, אך אינו שולט במסמך לאחר איסופו. לכן נדרשים נהלים משלימים לשמירה, להעברה ולהשמדה של חומר רגיש.
כך מטמיעים הדפסה מאובטחת בארגון
הטמעה יעילה מתחילה במיפוי סביבת ההדפסה. יש לזהות את המדפסות הפעילות, לבדוק אילו מהן מחוברות לרשת, להבין אילו מחלקות מדפיסות מידע רגיש ולברר כיצד המשתמשים מזדהים כיום במערכות הארגוניות.
בשלב הבא בוחרים את רמת הפתרון. משרד קטן עם מדפסת יחידה עשוי להסתפק בהחזקה מקומית של עבודות באמצעות PIN, אם אין צורך בתור משותף ובתיעוד מרכזי. ארגון בעל כמה קומות, סניפים או מרכזי הדפסה זקוק בדרך כלל לניהול מרכזי וליכולת לשחרר מסמך ממדפסות תואמות שונות.
לאחר בחירת המערכת יש להגדיר קבוצות משתמשים והרשאות. עובדים אינם צריכים לקבל גישה אוטומטית לכל מכשיר ולכל פעולה. ההרשאות צריכות לשקף את התפקיד, את מיקום העבודה ואת רגישות החומר.
מומלץ לבצע הטמעה מדורגת בקבוצה מוגדרת לפני פריסה רחבה. כך אפשר לבדוק את תהליך ההזדהות, את תאימות המדפסות ואת התנהגות התור בתרחישים שגרתיים. יש לבדוק גם מה קורה כשהמדפסת אינה זמינה, כשהכרטיס אינו מזוהה או כשעבודה נשארת בתור.
הדרכת העובדים היא חלק מהותי במערכת, לא תוספת צדדית. העובדים צריכים לדעת כיצד לשלוח מסמך לתור המאובטח, כיצד לשחרר או למחוק עבודה ומה לעשות במקרה של תקלה. עליהם להבין שגם לאחר האימות אסור להשאיר חומר מודפס ללא השגחה.
לאחר ההטמעה נדרש מעקב מתמשך. יש לבדוק עדכוני תוכנה, להסיר משתמשים שאינם פעילים, לעבור על אירועים חריגים ולוודא שהמדפסות החדשות מצורפות למדיניות הקיימת. מערכת שלא מתחזקים עלולה לאבד בהדרגה את רמת ההגנה שהוגדרה בתחילת הדרך.
השפעה תפעולית מעבר להגנת המידע
הדפסת מסמכים מאובטחת מצמצמת עבודות שנשלחות אך אינן נאספות. מסמך שאינו נדרש נשאר בתור ונמחק בהתאם למדיניות, במקום לצאת למדפסת ולהיזרק. כך פוחתת גם צריכת הנייר שנגרמת מהדפסות מקריות או מיותרות.
תור מרכזי מפחית הדפסות כפולות במקרים שבהם המשתמש אינו בטוח אם העבודה יצאה. במקום לשלוח שוב את אותו קובץ, אפשר לראות את העבודות הממתינות לאחר ההזדהות ולבחור מה לשחרר.
האפשרות לעבור למדפסת תואמת אחרת משפרת את רציפות העבודה. תקלה או עומס במכשיר מסוים אינם מחייבים שליחה מחדש, כל עוד המערכת תומכת בהדפסת עקוב אחריי. השחרור ליד המדפסת מוסיף שלב קצר, אך הוא מונע המתנה ליד מכשיר תפוס ומצמצם חיפוש אחר מסמכים שנשלחו למיקום הלא נכון.
הקריטריונים לבחירת פתרון מתאים

בחירת מערכת צריכה להתחיל בדרישות הארגון ולא בשם הטכנולוגיה. לפני ההחלטה יש לבדוק אם נדרשת הגנה בסיסית במדפסת יחידה או ניהול ארגוני של משתמשים, תורים ומכשירים.
- תמיכה במדפסות ובדגמים שכבר פועלים בארגון.
- יכולת לשחרר עבודה מכל מדפסת תואמת ולא רק מהמכשיר המקורי.
- תמיכה בכרטיסי העובד או באמצעי ההזדהות הקיימים.
- הצפנת עבודות ההדפסה בזמן העברתן ברשת.
- חיבור למערכת ניהול הזהויות וההרשאות הארגונית.
- רישום ביקורת שמציג משתמש, מועד, עבודה ומדפסת.
- מחיקה אוטומטית של עבודות שלא שוחררו.
- יכולת לנהל הרשאות ולעקוב אחר פעילות מממשק מרכזי.
הבחירה הנכונה היא זו שמגינה על המסמך מרגע שליחתו ועד לאיסופו ומתאימה לאופן שבו העובדים משתמשים בפועל במדפסות. לאחר הבחירה יש לעגן את התהליך במדיניות, לחבר אותו למערכות הזהות ולהדריך את המשתמשים. כך ערוץ ההדפסה הופך לחלק מנוהל ממערך אבטחת המידע ולא לנקודה פתוחה ליד שולחן העבודה.